امنیت باید همسرعت عامل باشد
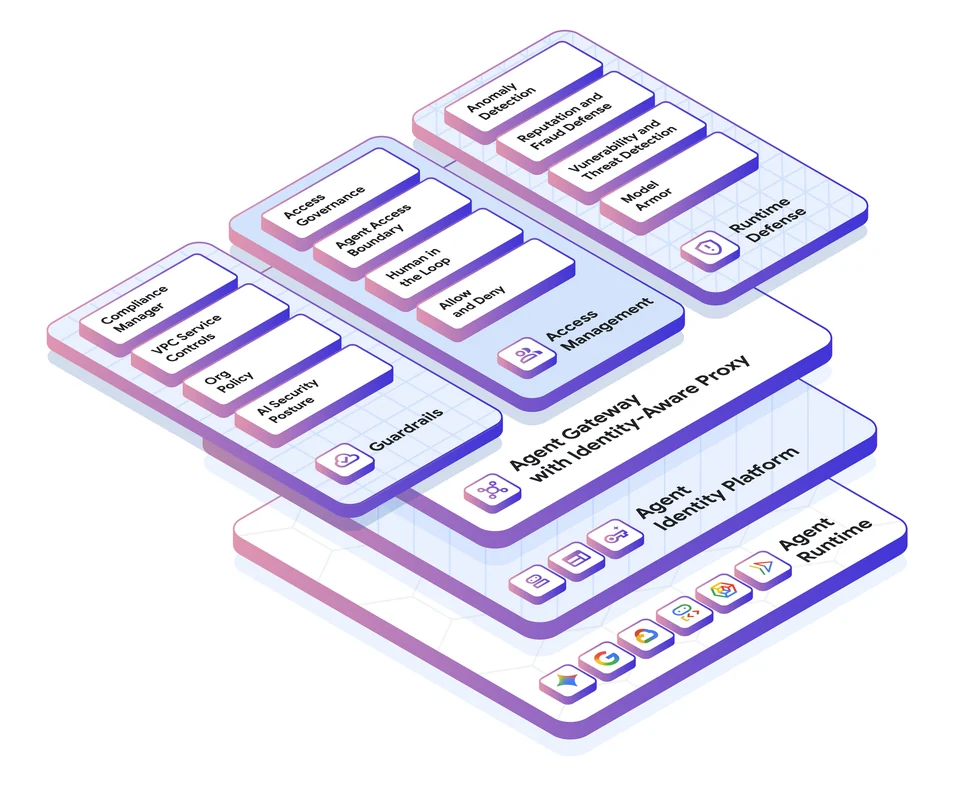
عاملها میتوانند در چند ثانیه زنجیرهای از ابزارها و دادهها را فعال کنند. کنترل دستی پس از رخداد کافی نیست؛ سیاست دسترسی، بررسی محتوا و محدودیت عملیات باید در مسیر اجرای هر اقدام قرار گیرد.
حاکمیت مؤثر شامل فهرست عاملها، مالک مشخص، هویت مستقل، ارزیابی پیش از انتشار و پایش زمان اجرا است. رفتار پرخطر باید بتواند بهصورت خودکار متوقف و برای بررسی انسانی ثبت شود.
مدل حاکمیت مستمر
حاکمیت عامل یک بازبینی یکباره پیش از انتشار نیست. تغییر مدل، ابزار و داده میتواند ریسک را تغییر دهد؛ بنابراین سطح دسترسی و ارزیابی باید با هر نسخه دوباره بررسی شوند. عامل بدون مالک یا تاریخ بازبینی مشخص نباید در محیط عملیاتی باقی بماند.
عملیات حساس میتواند به کنترل دو مرحلهای نیاز داشته باشد: عامل پیشنهاد و زمینه را آماده کند و انسان اقدام نهایی را تأیید کند. این الگو برای پرداخت، حذف داده، تغییر مجوز یا ارسال ارتباط رسمی مناسب است و باید در خود جریان کار پیاده شود.
گزارش مدیریتی باید فراتر از تعداد عاملها باشد. پوشش هویت مستقل، درصد ابزارهای محدودشده، رخدادهای مسدودشده، نتایج ارزیابی و زمان پاسخ به رفتار غیرعادی تصویری واقعیتر از بلوغ امنیتی ارائه میدهد.
کدام اقدام را عامل میتواند تنها انجام دهد؟
پاسخ برای همه کارها یکسان نیست. جستوجوی یک سند داخلی، تهیه پیشنویس ایمیل، ارسال پیام به مشتری و حذف داده چهار سطح متفاوت از اثرگذاری دارند. برای هر سطح باید مجوز، سقف تکرار، ثبت رویداد و نیاز به تأیید انسانی جدا تعیین شود. چنین طبقهبندیای سیاست را به تصمیم قابل اجرا در زمان فراخوانی ابزار تبدیل میکند.
در آزمون کنترلها، فقط درخواست سالم را امتحان نکنید. دستور مخرب در یک سند بازیابیشده، خروجی گمراهکننده ابزار و درخواست ارسال داده به مقصد ناشناس را نیز شبیهسازی کنید. بررسی کنید عامل در کدام گام متوقف میشود و آیا تیم امنیت میتواند علت را از روی رویدادها بازسازی کند.
سیاست را به اقدام قابل سنجش وصل کنید
هیچ ابزار واحدی همه ریسکها را پوشش نمیدهد. ترکیب حداقل دسترسی، مرز شبکه، محافظت مدل، ثبت کامل و تأیید انسانی برای عملیات حساس، دفاعی قابل اتکا ایجاد میکند.
این مطلب بازنویسی تحلیلی دانشنامه لیان بر پایه منبع اصلی است.مشاهده منبع اصلی