هر عامل باید هویت مستقل داشته باشد
عامل خودکار نباید پشت حساب مشترک یا توکن دائمی پنهان شود. هویت مستقل و قابل تأیید مشخص میکند چه سامانهای اقدام کرده، از طرف چه کاربری بوده و چه منابعی را مجاز است ببیند.
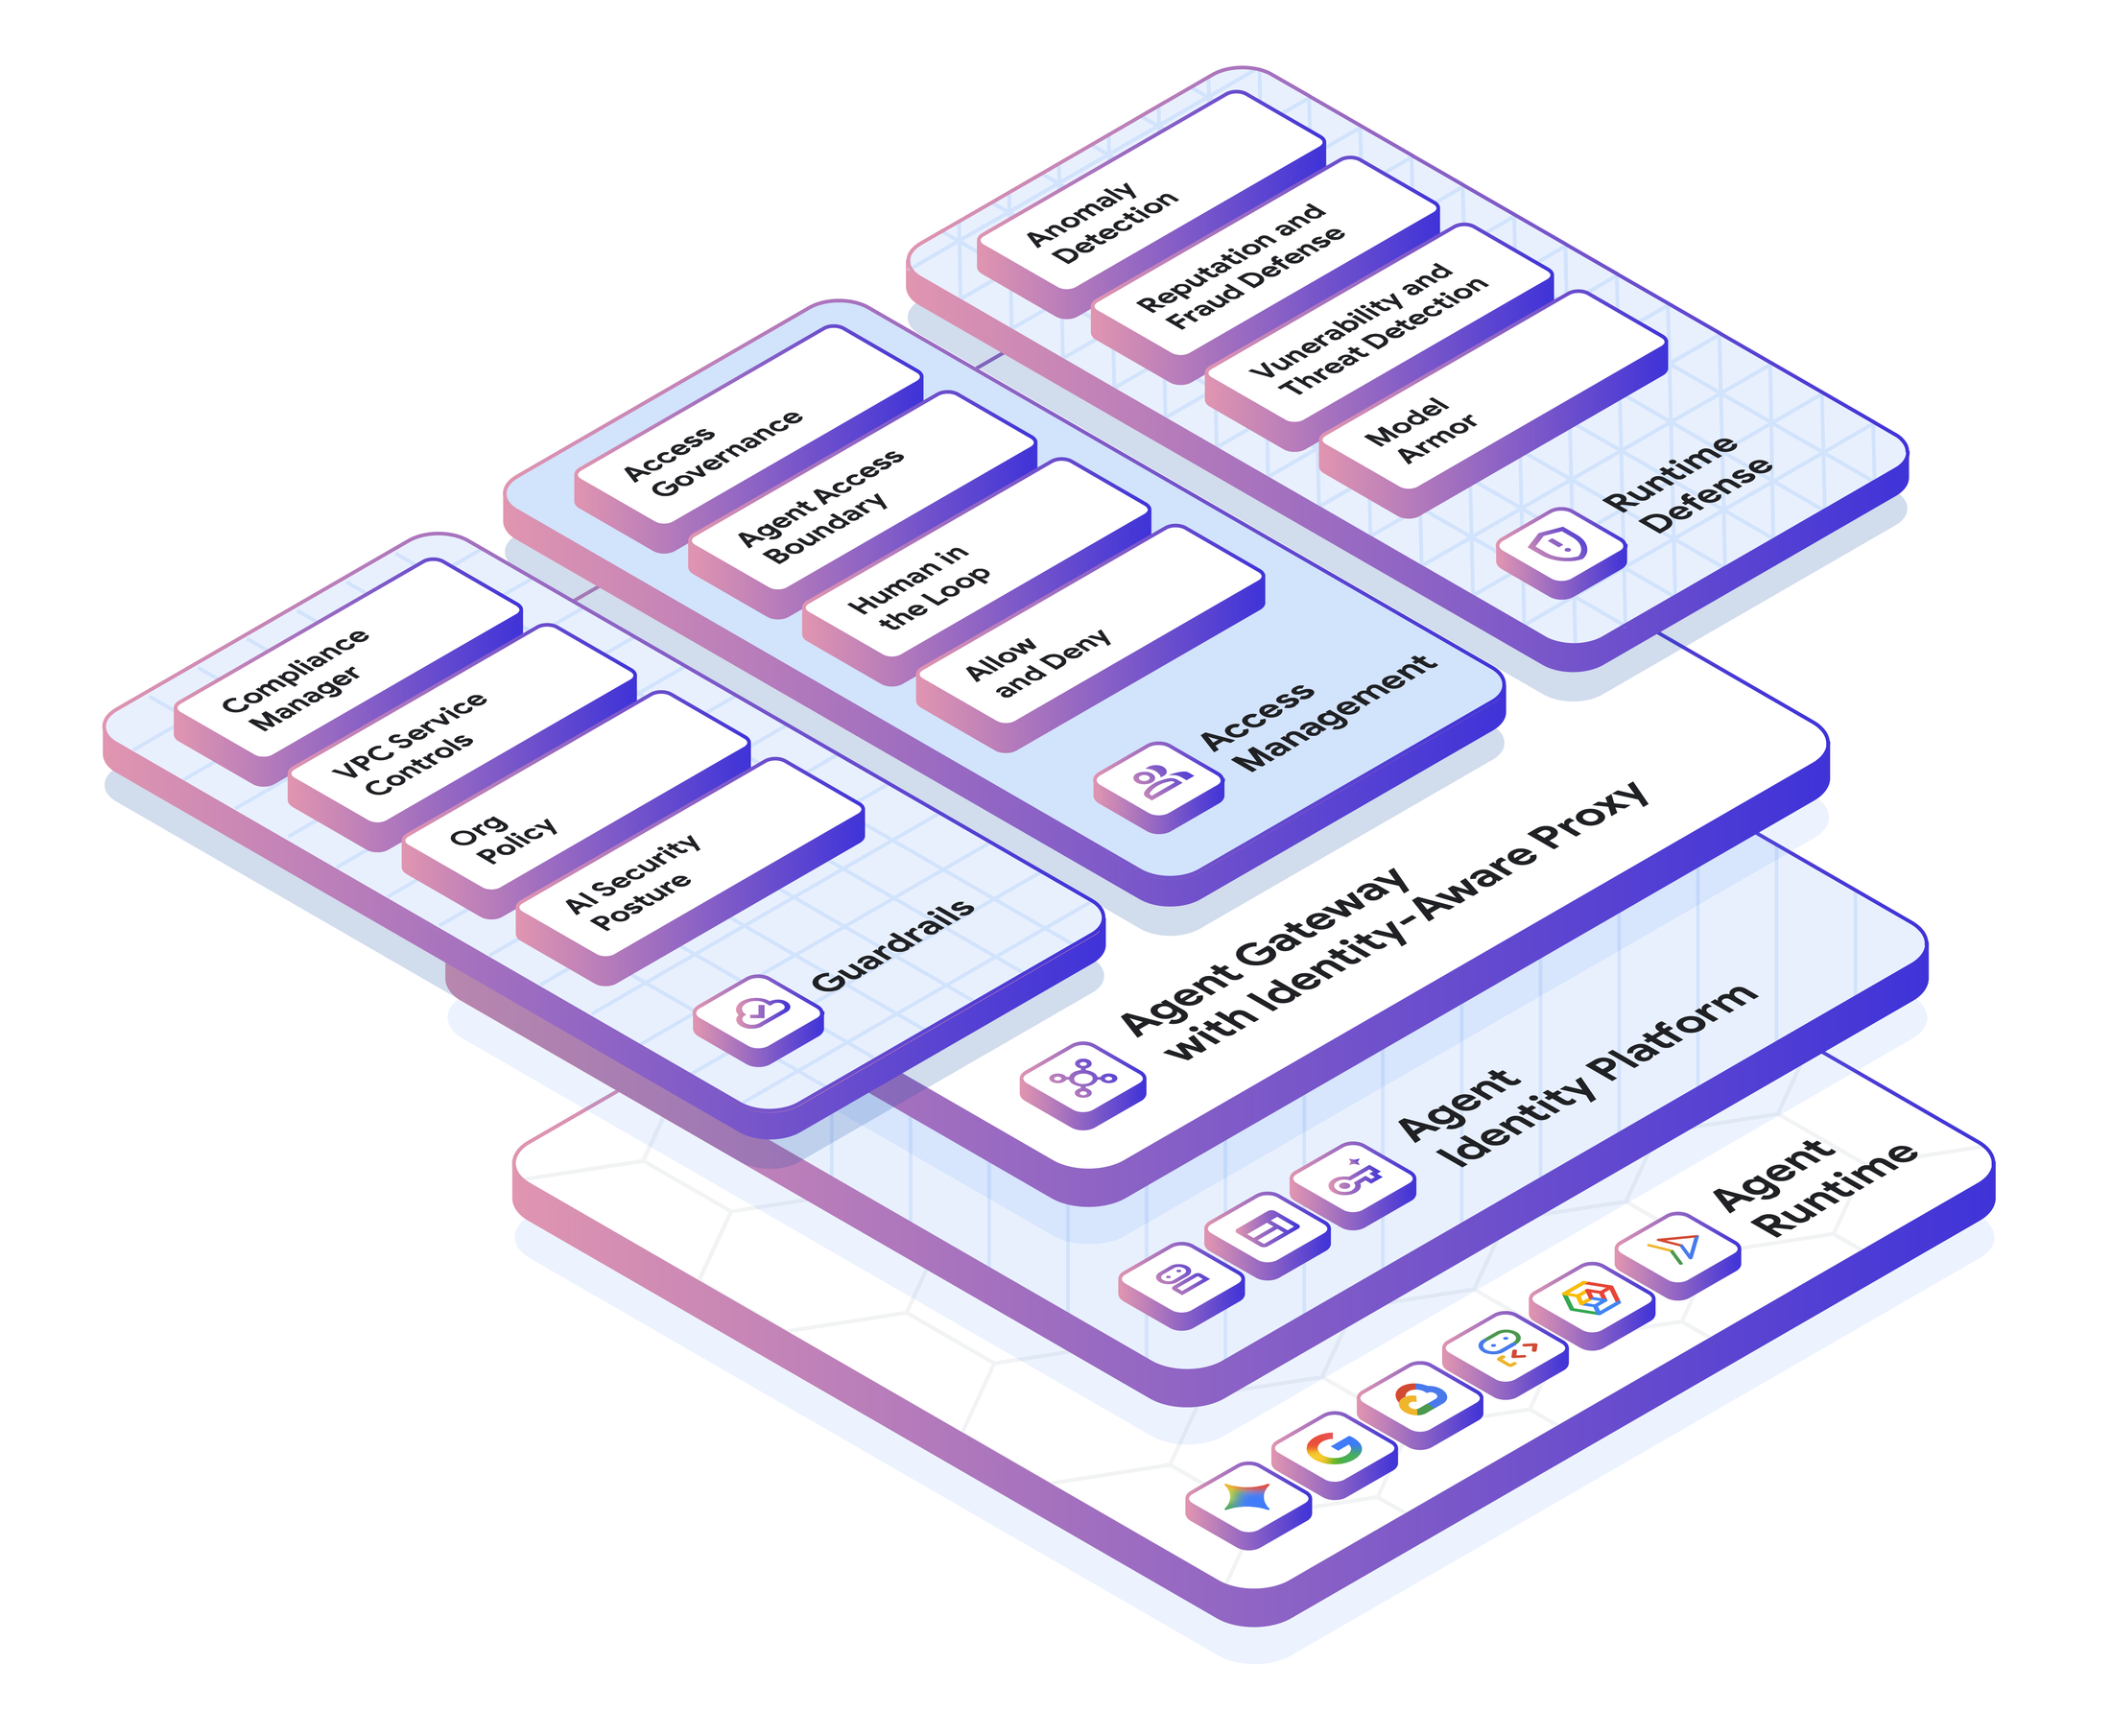
دروازه مرکزی تعامل عامل با ابزارها میتواند سیاست حداقل دسترسی، محدودیت زمینهای و تأیید انسانی را اجرا کند. ثبت غیرقابلانکار رویداد و مرز سخت دسترسی، کنترل مجوزهای بهجامانده را آسانتر میکند.
چرخه عمر هویت عامل
هویت عامل باید همزمان با ایجاد محیط اجرای آن صادر و با پایان مأموریت لغو شود. اعتبارنامههای طولانیمدت یا اشتراکی امکان تعیین مسئولیت را کاهش میدهند. هویت کوتاهعمر و متصل به محیط اجرا، احتمال سرقت و استفاده مجدد از توکن را محدود میکند.
مجوز عامل باید از هدف وظیفه پیروی کند. عاملی که برای خواندن یک پرونده ساخته شده نباید امکان حذف یا انتشار آن را داشته باشد. شرط زمانی، محدوده داده و تأیید انسانی برای عملیات حساس میتواند به سیاست دسترسی افزوده شود.
ثبت رویداد باید هویت عامل، کاربر نمایندگیشده، ابزار، منبع داده و نتیجه عملیات را کنار هم نشان دهد. این پیوند برای پاسخ به رخداد، بررسی انطباق و فهمیدن منشأ یک تصمیم اشتباه ضروری است.
دسترسی نیابتی با دسترسی خود عامل فرق دارد
عاملی که از طرف کارمند پروندهای را میخواند باید هم مجوز همان کارمند و هم مجوز محدود خود را رعایت کند؛ هیچکدام نباید دیگری را دور بزند. برای مثال، اگر کارمند حق مشاهده یک سند را ندارد، اتصال عامل به مخزن نباید آن را بازیابی کند. اگر کارمند حق مشاهده دارد اما عامل فقط برای خلاصهسازی ساخته شده، اجازه ویرایش یا ارسال سند هم نباید به عامل برسد.
برای هر اتصال ابزار، دامنه مجوز، مدت اعتبار و روش لغو را ثبت کنید. توکن کوتاهعمر بهتنهایی کافی نیست اگر یک عامل از دروازهای با دسترسی نامحدود استفاده کند. در آزمون امنیتی، درخواست خارج از دامنه و تلاش برای عبور از مجوز کاربر را عمداً اجرا کنید و مطمئن شوید رد و ثبت میشوند.
مجوز را در لحظه اجرای هر ابزار بررسی کنید
امنیت فقط صدور مجوز نیست. پایش تزریق دستور، آلودگی ابزار و نشت داده باید در مسیر اجرای عامل قرار گیرد و امکان مسدودسازی سریع یک هویت یا اتصال مشکوک وجود داشته باشد.
این مطلب بازنویسی تحلیلی دانشنامه لیان بر پایه منبع اصلی است.مشاهده منبع اصلی