دستور میتواند داخل داده پنهان شود
دستیار سازمانی ممکن است هنگام خواندن یک سند یا صفحه وب با متنی روبهرو شود که از آن میخواهد دستورهای اصلی را نادیده بگیرد. OWASP این وضعیت را در قالب تزریق دستور بررسی میکند. در نوع غیرمستقیم، درخواست مخرب از محتوای بیرونی وارد زمینه مدل میشود، حتی اگر کاربر فقط خلاصه یک متن را خواسته باشد.
خطر زمانی بیشتر میشود که دستیار به ابزارهای اجرایی دسترسی داشته باشد. متن یک فایل نباید بهتنهایی مجوز ارسال اطلاعات یا تغییر سامانه را ایجاد کند. راهنمای OWASP بر محدودکردن دسترسی، جداکردن محتوای غیرقابل اعتماد و کنترل انسانی برای عملیات حساس تأکید دارد؛ یک دستور متنی بهتنهایی دفاع قطعی محسوب نمیشود.
مرز اعتماد را در معماری بسازید
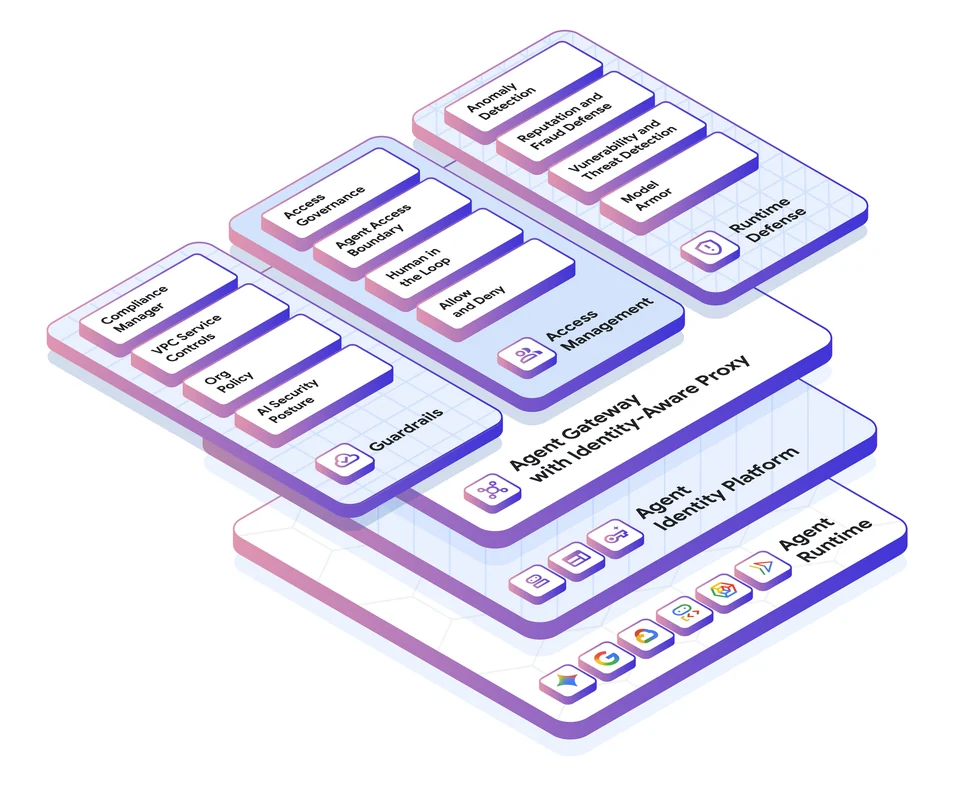
پیشنهاد عملی برای تیم توسعه، رسم مسیر ورود محتواست. ایمیل، فایل بارگذاریشده، نتیجه جستوجو و پاسخ یک سرویس بیرونی هرکدام مرز اعتماد متفاوتی دارند. باید مشخص شود کدام بخش تنها داده است و چه مؤلفهای اختیار تصمیم درباره اجرای ابزار را دارد. این تفکیک باید در کد و سیاست دسترسی دیده شود.
برای نمونه، دستیار بررسی قرارداد میتواند بندها را استخراج کند، اما انتشار فایل در یک مقصد بیرونی نباید از محتوای خود قرارداد مجوز بگیرد. مقصد، نوع داده و هویت کاربر باید مستقل بررسی شوند. همچنین اطلاعات محرمانه نباید صرفاً به دلیل درخواست یک ابزار ناشناس در اختیار آن قرار گیرند.
ثبت رخداد کمک میکند مشخص شود کدام ورودی باعث رفتار غیرعادی شده است. بهتر است درخواست ابزار، منبع محتوا و نتیجه بررسی سیاست کنار هم ثبت شوند، بدون ذخیره بیضرورت داده حساس. امکان توقف جریان کار و محدودکردن یک اتصال نیز برای تیم عملیات باید روشن باشد.
رفتار سامانه را با نمونه واقعی بسنجید
نمونههای آزمایشی را در متن فارسی، فایل و محتوای چندمرحلهای قرار دهید و نتیجه را با عملیات واقعی بررسی کنید. هدف تنها شناسایی یک جمله مشکوک نیست؛ باید معلوم شود حتی هنگام فریب مدل، کنترلهای سامانه از دسترسی یا اقدام خارج از محدوده جلوگیری میکنند.
توضیحها و پیشنهادهای اجرایی این مطلب، تحلیل تحریریه دانشنامه لیان هستند.منابع: OWASP — LLM01:2025 Prompt Injection
این مطلب بازنویسی تحلیلی دانشنامه لیان بر پایه منبع اصلی است.مشاهده منبع اصلی