موفقیت پشتیبانگیری کافی نیست
پیام موفقیت پشتیبانگیری بهتنهایی نشان نمیدهد یک سازمان پس از خرابی یا حمله میتواند به کار برگردد. راهنمای مقابله با باجافزار CISA بر نگهداری نسخههای محافظتشده، پشتیبانگیری آفلاین و آزمون منظم بازیابی تأکید میکند. مسئله اصلی این است که داده سالم، هنگام نیاز واقعاً در دسترس و قابل استفاده باشد.
نسخهای که با همان حسابهای محیط اصلی قابل حذف است، ممکن است همراه با سامانه عملیاتی آسیب ببیند. محدودکردن دسترسی و جداسازی مسیر نگهداری اهمیت دارد. در کنار حفاظت از فایلها، باید روشن باشد برنامهها، تنظیمات و اطلاعات لازم برای راهاندازی خدمت چگونه و از کجا بازیابی میشوند.
بازگشت به کار را از قبل طراحی کنید
پیشنهاد عملی، فهرستکردن سرویسها بر اساس اثر توقف آنهاست. توقف سامانه پرداخت با توقف یک گزارش کمکاربرد پیامد یکسانی ندارد. برای هر سرویس، مدیر کسبوکار باید میزان قابل تحمل از دسترفتن داده و مدت قابل قبول قطعی را مشخص کند تا تیم فنی هدف روشنی برای طراحی داشته باشد.
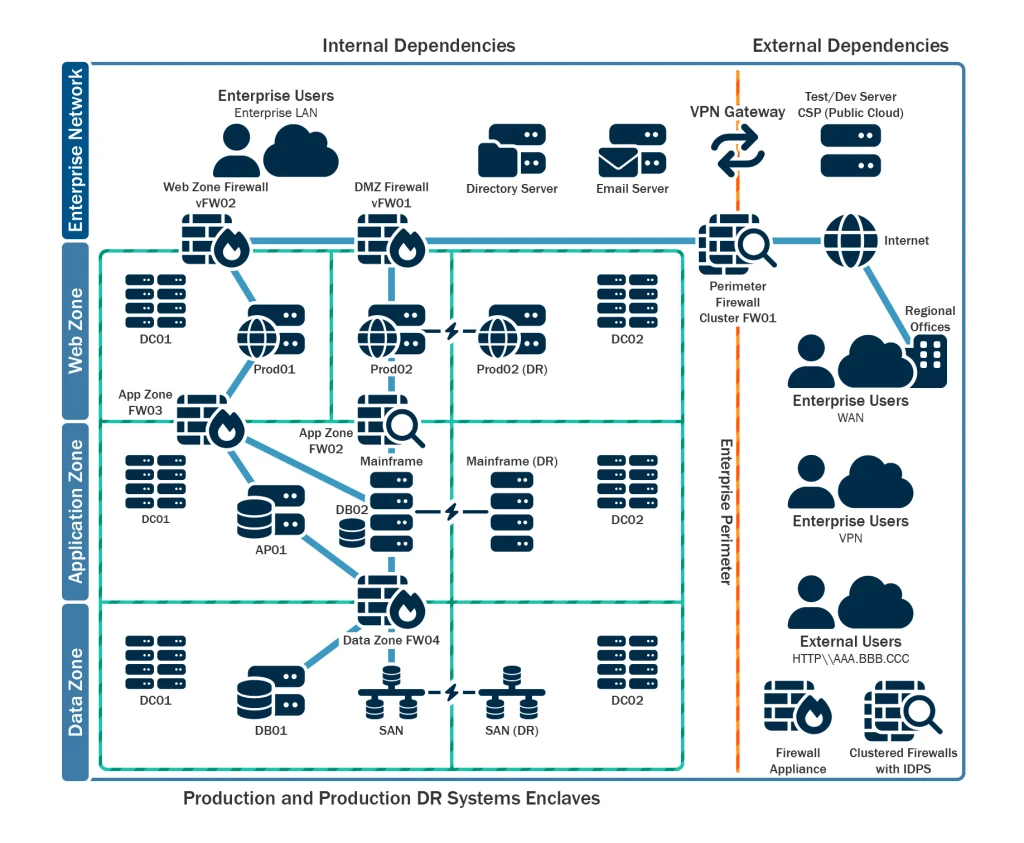
بازیابی وابستگیها را هم شامل میشود. ممکن است پایگاه داده سالم باشد، اما سامانه بدون هویت کاربران، گواهی، شبکه یا سرویس بیرونی بالا نیاید. یک نقشه ساده از ترتیب راهاندازی و اطلاعات مورد نیاز، از اتلاف زمان در لحظه بحران کم میکند. نسخه این دستورالعمل نیز باید خارج از محیط آسیبپذیر در دسترس باشد.
تمرین بهتر است در محیط جدا انجام شود و تنها به بازشدن فایل ختم نشود. کاربر باید بتواند یک عملیات نماینده، مانند ثبت سفارش یا مشاهده پرونده، انجام دهد. زمان واقعی، داده ازدسترفته و خطاهای مسیر را ثبت کنید تا شکاف میان برنامه مکتوب و توان عملیاتی دیده شود.
یک بازیابی واقعی انجام دهید
از یک سرویس مهم شروع کنید و بازیابی کامل آن را تا تأیید کاربر تمرین کنید. نتیجه را با هدف کسبوکار مقایسه و موارد ناقص را اصلاح کنید. تکرار دورهای همین تمرین، اعتماد به نسخه پشتیبان را به توانایی اثباتشده برای بازگشت خدمت تبدیل میکند.
توضیحها و پیشنهادهای اجرایی این مطلب، تحلیل تحریریه دانشنامه لیان هستند.منابع: CISA — #StopRansomware Guide
این مطلب بازنویسی تحلیلی دانشنامه لیان بر پایه منبع اصلی است.مشاهده منبع اصلی